 CSRD gaat vanaf 2027 gelden voor veel kleinere groep ondernemingen Het kabinet stelt voor de CSRD vanaf boekjaar 2027 te beperken tot ondernemingen met meer dan 450 miljoen euro omzet en 1.000 werknemers.
- CSRD gaat vanaf 2027 gelden voor veel kleinere groep ondernemingen Het kabinet stelt voor de CSRD vanaf boekjaar 2027 te beperken tot ondernemingen met meer dan 450 miljoen euro omzet en 1.000 werknemers.
-
 Microsoft-storing raakt e-mail en beveiligingscontroles Een wereldwijde storing bij Microsoft raakt Exchange Online en delen van Defender en Purview; organisaties moeten beveiligingscontroles en meldplicht beoordelen.
-
 Onderzoek: CSRD-controle relatief duur voor kleinere bedrijven Onderzoek onder 263 Europese ondernemingen laat zien dat kleinere bedrijven relatief meer betalen voor controle van hun duurzaamheidsrapportages.
-
 Cyberbeveiligingswet vraagt zicht op de hele zorgketen De Cyberbeveiligingswet verplicht grotere zorgorganisaties volgens VWS om ook ketenrisico’s, leveranciers en incidentmeldingen mee te nemen.
-
 De nationale accreditatie-instantie publiceert nieuwe specificaties voor certificatie De nationale accreditatie-instantie vervangt bestaande accreditatiespecificaties voor certificatie van onder meer ISO 14001, ISO/IEC 27001, NEN 7510, HKZ en VCA.
-
 Boetes voor overtredingen van arbeidswetten stijgen vanaf 2027 Het kabinet wil boetes voor overtredingen van vijf arbeidswetten vanaf juli 2027 met ongeveer 22 procent verhogen en jaarlijks indexeren.
-
 NCTV: AI vergroot cyberdreiging, weerbaarheid blijft achter De NCTV waarschuwt dat AI cyberaanvallen versnelt en opschaalt en roept organisaties op hun basisbeveiliging en beleid snel te versterken.
-
 AFM vraagt aandacht voor AI en cyberweerbaarheid De AFM signaleert risico’s bij AI en cyberweerbaarheid en kondigt vanaf 2027 strenger toezicht aan op tijdige toetsing van beleidsbepalers.
-
 Portugal voert CO₂-Prestatieladder in na nationale pilot Portugal heeft de CO₂-Prestatieladder officieel gelanceerd; afvalverwerker LIPOR gaat het instrument toepassen in een openbare aanbesteding.
-
 De nationale accreditatie-instantie accrediteert eerste vijf instellingen voor de CRA De nationale accreditatie-instantie heeft vijf certificerende instellingen geaccrediteerd voor de Cyber Resilience Act en opent de aanvraagmogelijkheid voor nieuwe accreditaties.
-
 NCSC waarschuwt voor aanvallen op koelinstallaties Het NCSC meldt aanvallen op koelinstallaties in Europa en adviseert organisaties systemen te beveiligen en relevante incidenten te melden.
-
 Nieuwe VCU-versie treedt in 2028 in werking SSVV heeft VCU 2026/6.0 gepubliceerd. Het nieuwe schema vervangt VCU 2011/05 en treedt op 1 januari 2028 in werking.
-
 NVWA vindt overschrijding bestrijdingsmiddelen bij 2,6% van monsters De NVWA onderzocht in 2025 bijna zesduizend levensmiddelenmonsters op bestrijdingsmiddelen en trof bij 2,6 procent een overschrijding aan.
-
 EU-OSHA start campagne voor mentale gezondheid op het werk EU-OSHA is gestart met een campagne die de systematische preventie van psychosociale risico’s in werkplekken wil bevorderen.
-
 De nationale accreditatie-instantie publiceert transitietermijnen voor ISO 9001:2026 De nationale accreditatie-instantie beschrijft de overgang van ISO 9001:2015/AMD1 naar ISO 9001:2026 en stelt eisen aan accreditatieaanvragen.
-
 NCSC blijft CSIRT voor gemeenten onder Cyberbeveiligingswet Het NCSC blijft gemeenten ondersteunen als CSIRT; gemeenten moeten zich registreren en significante incidenten melden volgens de Cyberbeveiligingswet.
-
 Arbeidsinspectie ziet tekortkomingen bij werk met uitzendkrachten De Arbeidsinspectie constateert bij inleners en uitzendbureaus tekortkomingen in RI&E’s, verantwoordelijkheden, instructies en toezicht op uitzendkrachten.
-
 Eerste geharmoniseerde AI-standaard gepubliceerd EN 18286:2026 ondersteunt aanbieders van hoogrisico-AI bij artikel 17 van de AI-verordening en geeft een vermoeden van conformiteit.
-
 EU-OSHA brengt arbeidsrisico’s in residentiële zorg in kaart EU-OSHA publiceert een rapport over arbeidsveiligheids- en gezondheidsrisico’s in de residentiële langdurige zorg, met zes Europese casestudies.
-
 EU-OSHA publiceert richtsnoeren voor overstromingsrisico's EU-OSHA heeft een praktische gids en discussiestuk gepubliceerd over het beheersen van overstromingsrisico's binnen arbomanagementsystemen.
-
 NCSC licht meldplicht toe na cyberincidenten in voedselketen Het NCSC ziet meerdere cyberincidenten in de Europese levensmiddelensector en wijst op de meldplicht voor significante incidenten onder de Cyberbeveiligingswet.
-
 ISO Survey telt wereldwijd 3,28 miljoen certificaten De ISO Survey 2025 rapporteert wereldwijd meer dan 3,28 miljoen geldige geaccrediteerde managementsysteemcertificaten en 5,25 miljoen locaties.
-
-
 NCSC en toezichthouders leggen samenwerking voor NIS2 vast Het NCSC en vier toezichthouders leggen vast hoe zij samenwerken aan toezicht, informatie-uitwisseling en rolverdeling onder de Cyberbeveiligingswet.
-
 De nationale accreditatie-instantie beschrijft beoordelingsvereisten voor AI-toepassingen De nationale accreditatie-instantie beschrijft hoe AI-toepassingen bij accreditatiebeoordelingen worden getoetst aan risico’s, validatie en de AI-verordening.
-
 Betere arbeidsomstandigheden kunnen personeelstekorten helpen aanpakken EU-OSHA en Cedefop wijzen op betere arbeidsomstandigheden als onderdeel van de aanpak van personeelstekorten in uiteenlopende Europese sectoren.
-
 Z-CERT krijgt wettelijke taak voor ondersteuning van zorg Z-CERT is officieel aangewezen als CSIRT voor de zorg en moet geregistreerde zorgorganisaties ondersteunen bij cyberdreigingen en aanvallen.
-
 Arbeidsinspectie ziet tekort aan kennis bij ARIE-bedrijven De Arbeidsinspectie ziet bij ARIE-bedrijven onvoldoende kennis en te algemene adviezen voor het beheersen van risico’s op zware ongevallen.
-
 NVWA vindt bij twee derde zomerlocaties overtredingen Bij 96 van de 154 gecontroleerde horecalocaties stelde de NVWA overtredingen vast, vooral rond vliegen, temperatuurbeheersing en allergenen.
-
 AFM ziet verbeterpunten voor ICT-recovery bij assetmanagers De AFM ziet bij grote institutionele assetmanagers vier verbeterpunten voor ICT-recovery en verwijst daarbij naar de eisen uit DORA.
-
 Z-CERT waarschuwt voor phishingcampagne tegen zorgsector Z-CERT meldt een actieve phishingcampagne tegen zorgorganisaties waarbij aanvallers via Microsoft-verificatiecodes accounts overnemen en phishing verder verspreiden.
-
 Eerste certificaten voor keurmerk digitale basisveiligheid Twee ICT-dienstverleners zijn gecertificeerd voor het nieuwe keurmerk dat de uitvoering van digitale veiligheidsmaatregelen bij mkb-klanten beoordeelt.
-
 EU-OSHA start campagne voor mentale gezondheid op het werk EU-OSHA lanceert de campagne Healthy Workplaces 2026-2028 om werkgevers te helpen psychosociale risico’s op het werk te beheersen.
-
 De nationale accreditatie-instantie ziet geen nieuwe maatregelen nodig voor onpartijdigheid De nationale accreditatie-instantie heeft zijn onpartijdigheidsrisico’s besproken en meldt aangescherpte teksten, zonder wijzigingen in de methodiek of extra AI-maatregelen.
-
 EDPB harmoniseert aanpak van GDPR-boetes en maatregelen De EDPB stelt een vijfstappenmethode vast voor GDPR-boetes en noemt intrekking van certificering als mogelijke maatregel; consultatie loopt tot 13 november 2026.
-
 IGJ onderzoekt informatiebeveiliging bij 50 huisartsenpraktijken De IGJ onderzoekt dit najaar bij vijftig huisartsenpraktijken de naleving van NEN 7510, na tegenvallende resultaten in de huisartsenspoedzorg.
-
 SKAO verkort termijn voor plan bij kleine afwijkingen SKAO verkort voor de CO₂-Prestatieladder 4.0 de termijn voor een herstelplan bij kleine afwijkingen van twaalf naar drie maanden.
-
 Global ACI stelt overgangstermijnen vast voor ISO 9001:2026 Global ACI publiceert bindende termijnen voor de overstap van ISO 9001:2015 naar ISO 9001:2026, met een einddatum in september 2029.
-
 ISO lanceert nieuwe editie van ISO 9001 ISO heeft ISO 9001:2026 gelanceerd als nieuwe editie van de norm voor kwaliteitsmanagementsystemen, zonder overgangstermijn in het bericht.
-
 ISO lanceert nieuwe editie van ISO 9001 ISO heeft ISO 9001:2026 gelanceerd als nieuwe editie van de wereldwijd meest gebruikte norm voor kwaliteitsmanagementsystemen.
-
 Overgang naar ISO 14001:2026 moet uiterlijk in 2029 Global ACI heeft de overgangstermijnen gepubliceerd voor ISO 14001:2026, met nieuwe certificaten vanaf 2027 en een einddatum in 2029.
-
 ILT waarschuwt voor groeiend risico van TFA voor drinkwater De ILT waarschuwt voor TFA uit PFAS-pesticiden en vraagt om bronbescherming, betere toelatingsinformatie en duidelijkheid over de zorgplicht.
-
 Meldplicht Cyber Resilience Act treedt in werking Fabrikanten moeten vanaf 11 september 2026 misbruikte kwetsbaarheden en ernstige incidenten melden bij het Nationaal Cyber Security Centrum.
-
 SKAO zet in op brede invoering CO₂-Prestatieladder 4.0 SKAO wil de CO₂-Prestatieladder 4.0 eind 2028 breed ingevoerd hebben en de aantoonbare bijdrage aan CO₂-reductie vergroten.
-
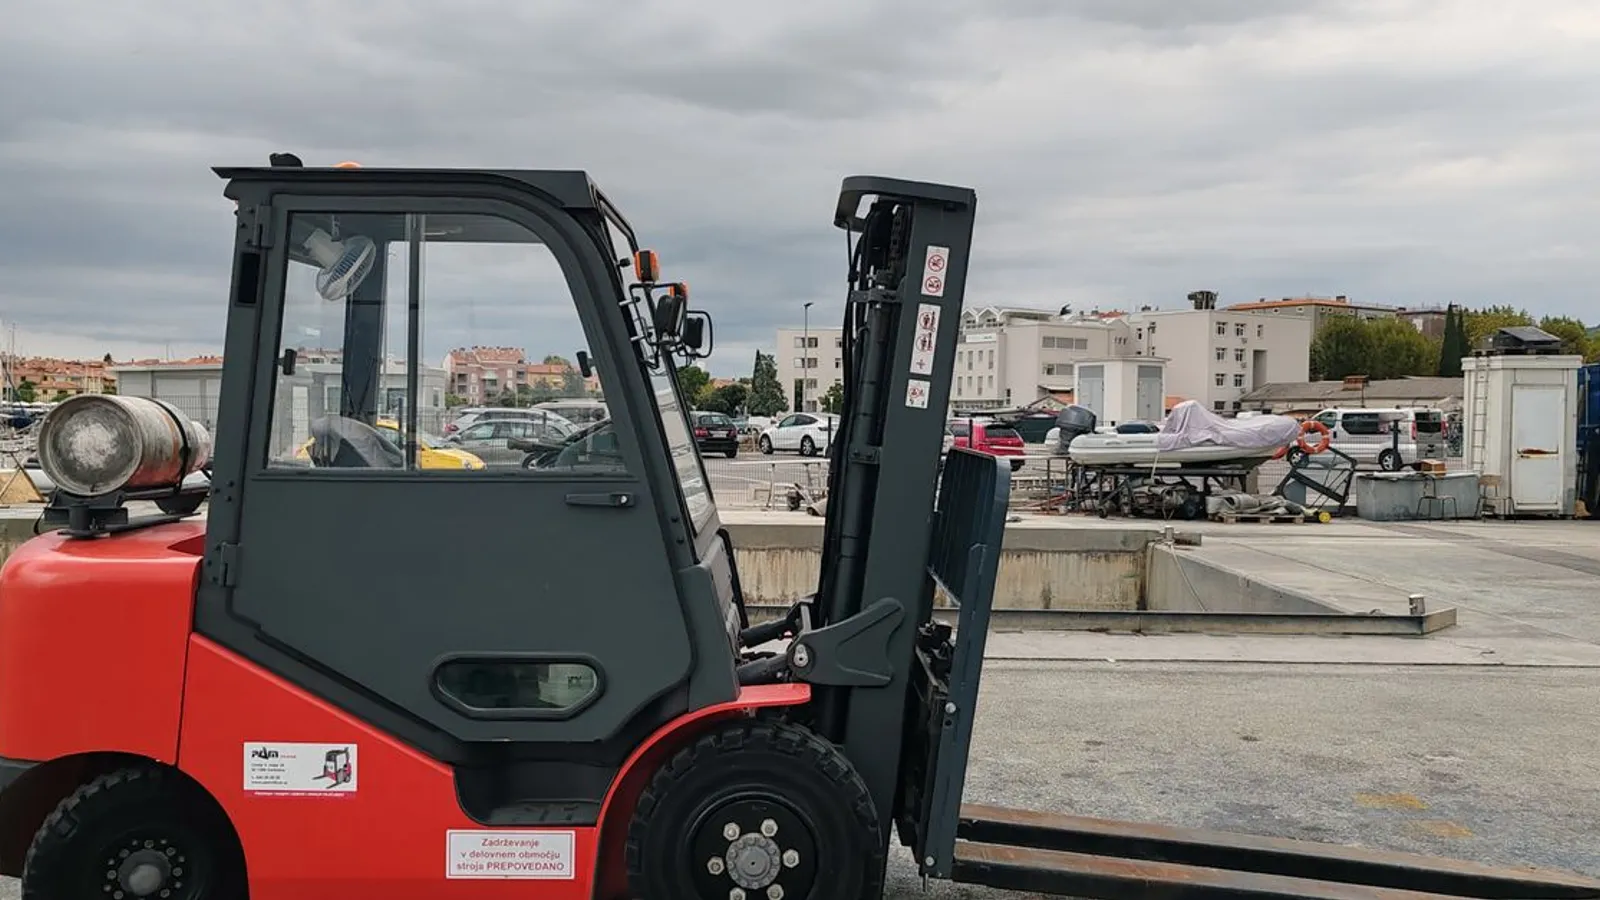 Arbeidsinspectie onderzoekt 309 heftruckaanrijdingen De Arbeidsinspectie onderzocht 309 meldingsplichtige heftruckaanrijdingen in zes jaar; tien slachtoffers overleden en zichtbaarheid was vaak een factor.
-
-
-
-
 Cyberbeveiligingswet en Wwke vanaf 15 augustus van kracht De Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten gelden vanaf 15 augustus 2026 en brengen nieuwe verplichtingen voor organisaties.
Controleer de spelling of zoek op een algemener woord.